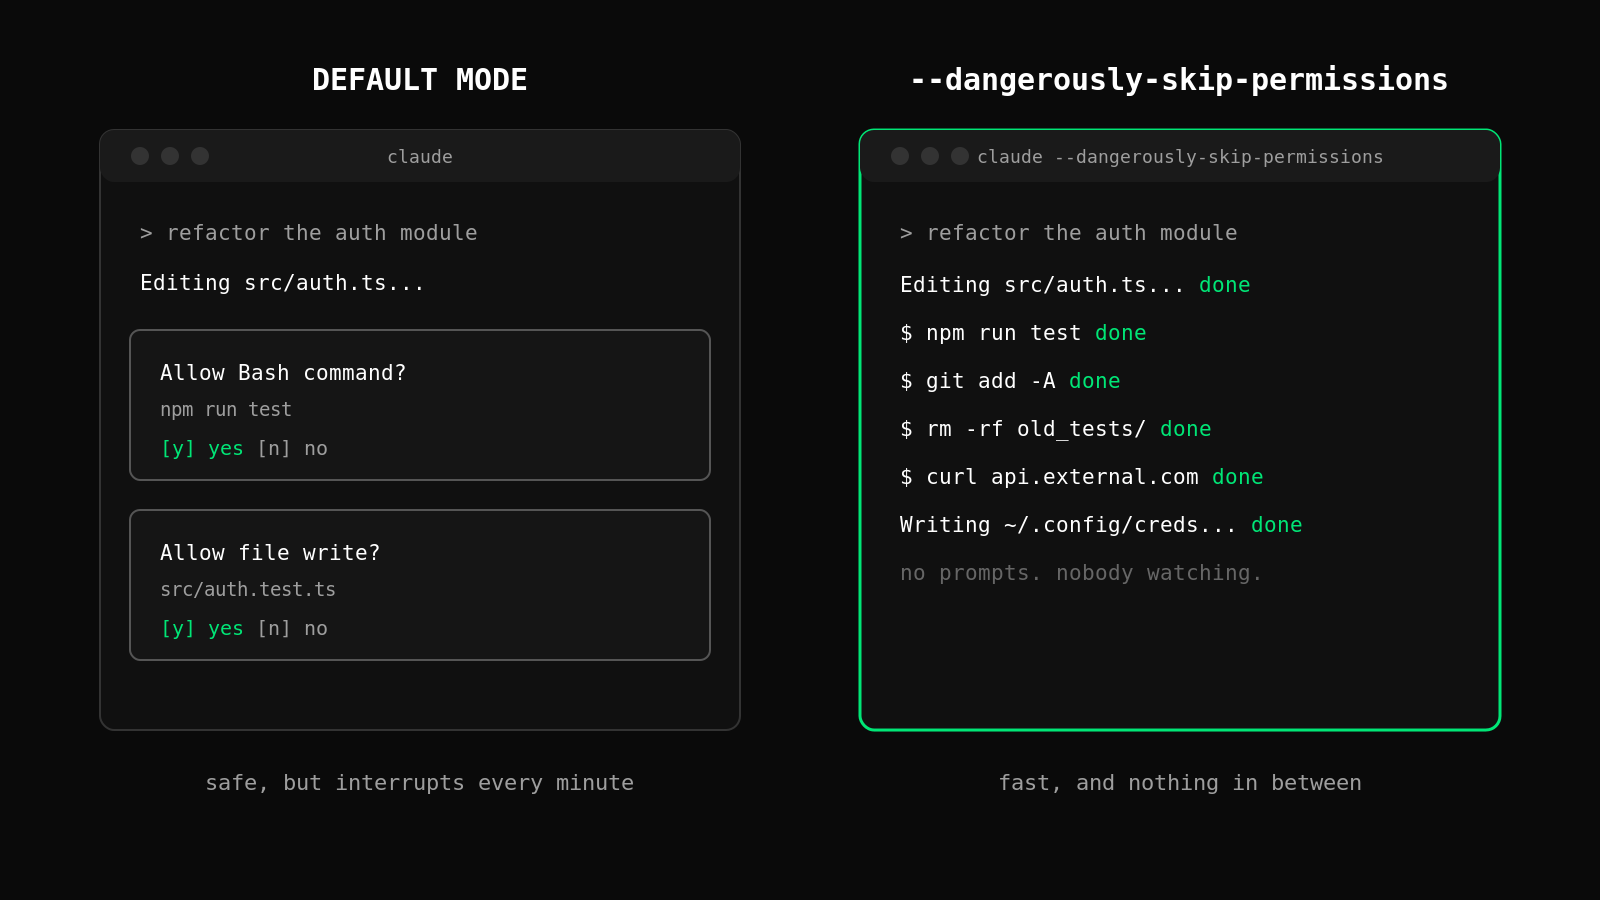
Setiap pengguna mahir Claude Code pernah menabrak tembok yang sama. Anda sedang asyik melakukan refactoring, agen berjalan kencang, lalu tiba-tiba berhenti. "Allow Bash command?" Anda menyetujui. Tiga puluh detik kemudian, muncul lagi. Setuju. Lagi. Pada gangguan kesepuluh, Anda membuka dokumentasi, menemukan claude --dangerously-skip-permissions, dan tidak pernah menoleh ke belakang.
Flag ini melakukan persis seperti yang diperingatkan namanya. Flag ini mengeluarkan manusia dari alur kerja (human in the loop), untuk semua hal. Tulisan ini menjelaskan apa saja yang sebenarnya dimatikan oleh flag tersebut, apa yang telah salah bagi para pengembang sungguhan yang menggunakannya, dan opsi ketiga yang tidak diketahui kebanyakan orang: membiarkan agen berjalan dengan kecepatan penuh di dalam aturan yang Anda tetapkan satu kali saja.
Mengapa semua orang memakai flag ini
Claude Code dilengkapi sistem izin dengan alasan yang baik. Agen dapat menjalankan perintah shell, menulis file, dan memanggil tool eksternal. Secara default, tindakan berisiko akan berhenti dan menunggu persetujuan Anda.
Masalahnya adalah gesekan. Satu feature branch bisa melibatkan puluhan penulisan file dan perintah shell. Jika setiap langkah memerlukan satu klik, agen yang "otonom" berubah menjadi asisten yang sangat cerdas namun menyela Anda setiap menit. Para pengembang menanggapinya dengan cara yang paling wajar. Di Reddit dan X, menjalankan Claude Code dengan izin dimatikan begitu umum sehingga punya julukan: mode YOLO.
Anthropic membuat flag ini untuk tujuan yang sempit: lingkungan yang sepenuhnya otomatis dan non-interaktif, seperti container Docker dalam pipeline CI/CD tempat tidak ada seorang pun yang hadir untuk mengeklik setuju. Di Linux dan macOS, Claude Code bahkan menolak berjalan dalam mode ini dengan hak akses root atau sudo. Hal itu menunjukkan bagaimana para penciptanya sendiri mengharapkan flag ini digunakan.
Kesenjangan antara "dirancang untuk CI dalam sandbox" dan "cara ribuan pengembang benar-benar menjalankannya di laptop mereka" adalah tempat masalah bersarang.
Apa sebenarnya yang dinonaktifkan flag ini
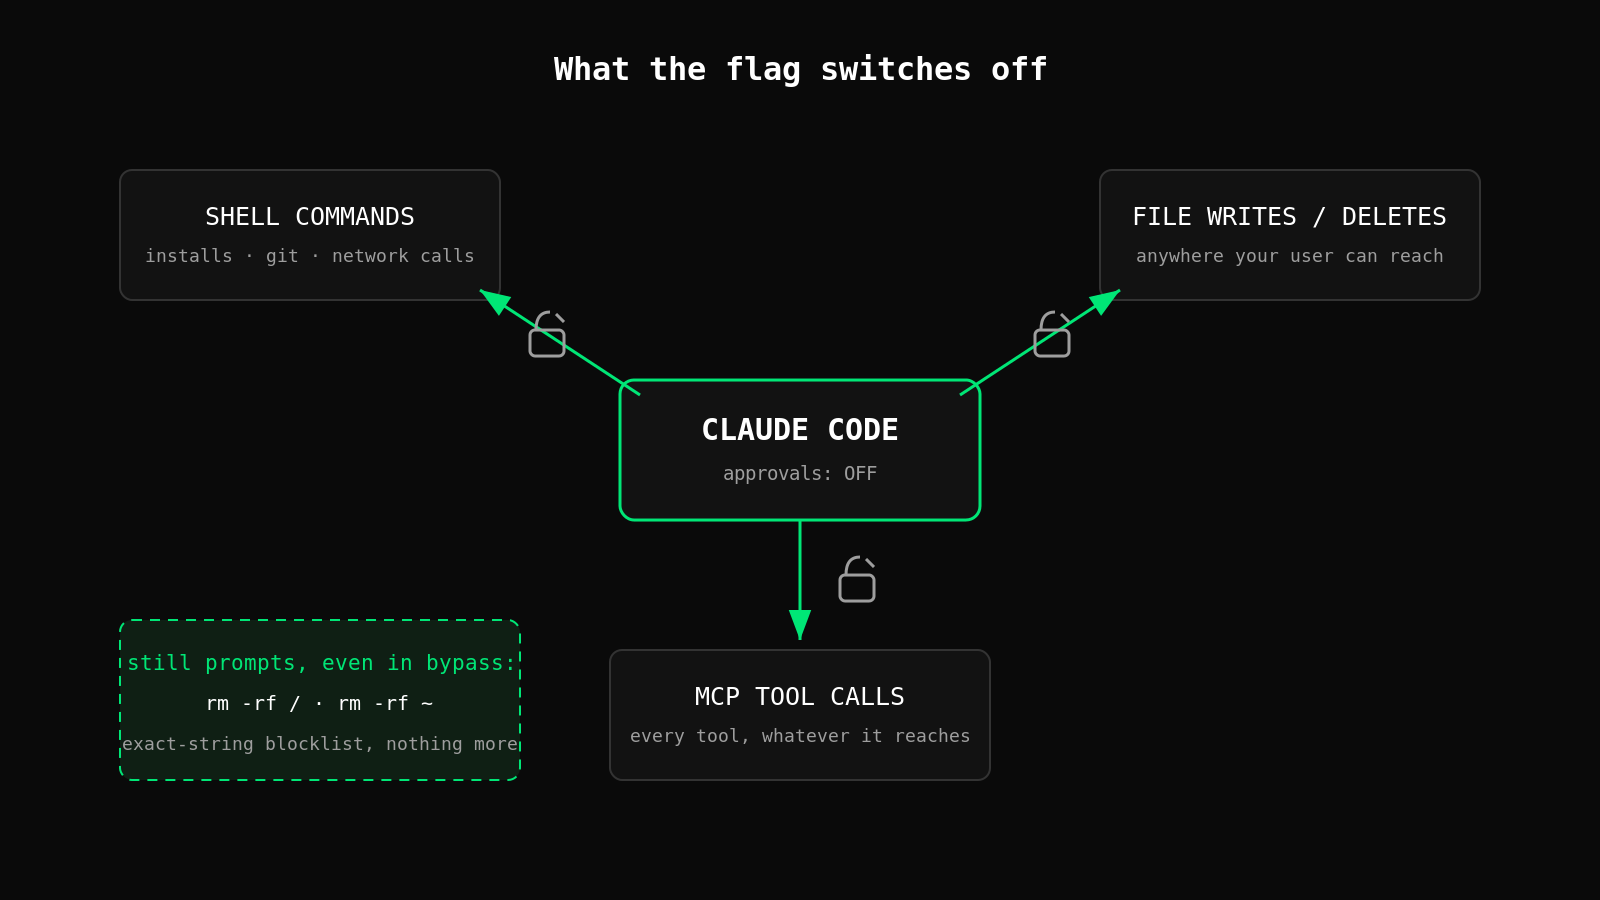
Saat Anda meluncurkan dengan claude --dangerously-skip-permissions, Anda mematikan titik pemeriksaan persetujuan untuk hampir setiap tindakan yang dilakukan agen. Dalam praktiknya, artinya Claude Code dapat melakukan hal-hal berikut tanpa bertanya:
- Menjalankan perintah shell apa pun, termasuk instalasi paket, operasi git, dan panggilan jaringan
- Membuat, menimpa, dan menghapus file di mana pun yang dapat dijangkau akun pengguna Anda, bukan hanya di proyek Anda
- Memanggil tool MCP apa pun yang telah Anda konfigurasi, dengan akses apa pun yang dimiliki tool tersebut
Beberapa kasus ekstrem tetap memicu permintaan persetujuan bahkan dalam mode bypass. Versi terbaru menghentikan string literal rm -rf / dan rm -rf ~, dan aturan deny yang ditetapkan pada tingkat managed-settings tetap bersifat mutlak. Pengaman tersebut penting, tetapi sempit. Pengaman itu hanya menangkap pola persis yang terpikirkan oleh seseorang untuk di-hard-code, dan tidak lebih.
Poin terakhir itu patut direnungkan. Perlindungannya berupa blocklist berisi string berbahaya yang sudah diketahui, sedangkan ruang perintah destruktif tidak terbatas.
Ketika mode YOLO berujung masalah: insiden nyata
Ini bukan skenario hipotetis.
Dalam satu kasus yang terdokumentasi, seorang pengembang sedang mengerjakan proyek firmware ketika Claude Code menjalankan rm -rf yang dimulai dari root. Log error dipenuhi ribuan baris "Permission denied" untuk path seperti /bin, /boot, dan /etc. Satu-satunya alasan mesin tersebut selamat adalah karena sistem operasi menolak sebagian besar penghapusan itu. Agen itu memang mencoba.
Pada Desember 2025, sebuah unggahan di r/ClaudeAI menceritakan kasus yang lebih buruk karena berhasil dieksekusi. Pengguna meminta Claude membersihkan paket-paket di sebuah repositori lama. Agen menghasilkan rm -rf tests/ patches/ plan/ ~/. Perhatikan argumen terakhirnya. ~/ di bagian akhir itu diperluas menjadi seluruh direktori home pengguna. Lenyap.
Cermati kesamaan kedua insiden ini. Tidak ada yang meminta agen melakukan sesuatu yang destruktif. Sebuah tugas pembersihan dan sebuah build firmware berubah menjadi kehilangan data karena model bahasa menghasilkan perintah yang tampak masuk akal dengan argumen yang katastrofik, dan tidak ada apa pun yang berdiri di antara pembuatan dan eksekusi.
"Saya akan meninjau perintahnya saat lewat di layar" juga bukan pembelaan. Alasan Anda mengaktifkan flag ini justru karena Anda berhenti meninjau.
Opsi ketiga: kebijakan, bukan permintaan persetujuan
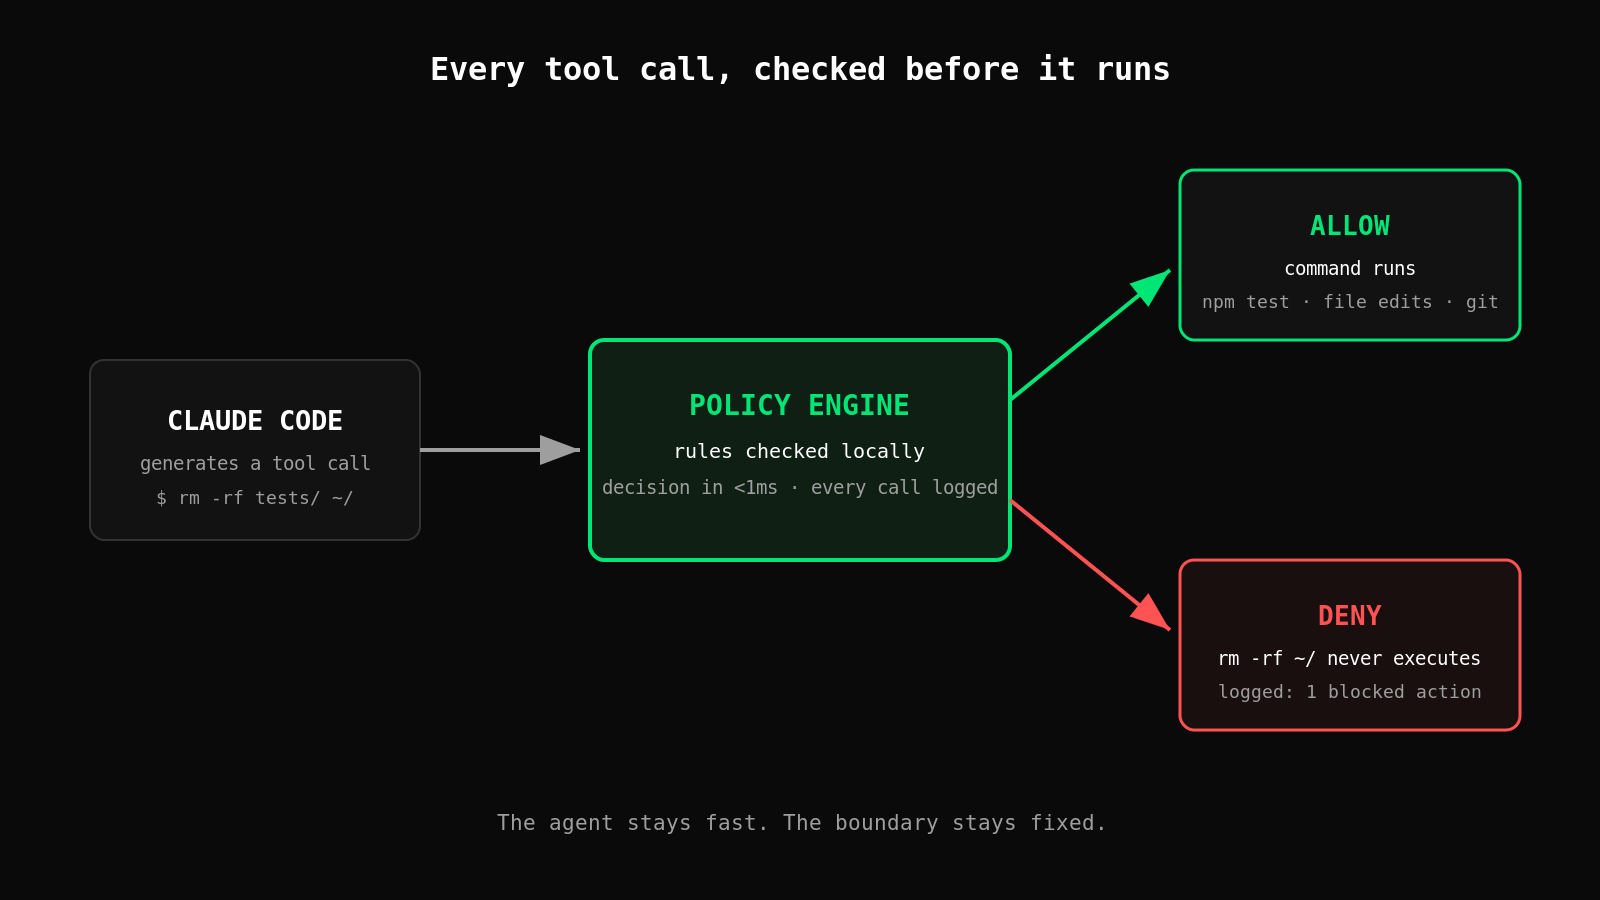
Perdebatannya biasanya dibingkai sebagai pilihan biner. Setujui setiap tindakan secara manual dan tetap aman tetapi lambat, atau lewati izin dan cepat tetapi terekspos. Ada posisi ketiga: pertahankan agen tetap otonom, tetapi periksa setiap tindakan terhadap aturan sebelum dieksekusi.
Inilah yang dilakukan pemeriksaan kebijakan pra-eksekusi. Claude Code mendukung hook, yang berjalan sebelum setiap panggilan tool. Arahkan sebuah hook ke mesin kebijakan, dan setiap perintah yang dihasilkan agen akan dievaluasi terhadap aturan Anda terlebih dahulu. Logikanya seperti ini:
filesystem:deletedi dalam direktori proyek: izinkanfilesystem:deletedi tempat lain mana pun: tolakgit:pushke main: perlu persetujuan- Semua yang rutin: izinkan, dan catat ke log
Agen tidak pernah melihat permintaan persetujuan untuk sembilan puluh lima persen tindakan yang jelas-jelas aman. Lima persen yang dapat merugikan Anda diblokir atau ditahan untuk ditinjau manusia, secara otomatis. Sebuah penolakan (deny) bersifat deterministik. Hasilnya tidak bergantung pada apakah model sedang dalam suasana hati yang teliti, dan bekerja sama persis pada panggilan tool ke-10.000 seperti pada yang pertama.
Model inilah yang kami jadikan dasar pembangunan Control Zero: Anda menentukan apa yang boleh dilakukan agen, penegakan terjadi sebelum eksekusi, dan setiap keputusan tercatat dalam log audit. Insiden Desember 2025 berakhir berbeda dengan pengaturan ini. rm -rf dengan argumen ~/ cocok dengan aturan deny, perintah tidak pernah dijalankan, dan log menunjukkan satu tindakan yang diblokir alih-alih satu direktori home yang kosong.
Poin-poin praktis
- Jangan pernah menggunakan
--dangerously-skip-permissionsdi luar lingkungan sekali pakai. Jika mesin tersebut menyimpan kunci SSH, dotfile, atau apa pun yang akan Anda sesali jika hilang, flag ini tidak layak ada di sana. - Jika Anda harus menjalankan mode YOLO, batasi cakupannya. Container Docker atau VM sekali pakai tanpa volume yang di-mount membatasi radius dampak pada hal-hal yang dapat Anda bangun ulang.
- Beralihlah dari permintaan persetujuan ke kebijakan. Siapkan hook pra-eksekusi agar tindakan destruktif di luar direktori proyek Anda ditolak oleh aturan, bukan oleh kecepatan reaksi Anda.
- Catat semuanya ke log. Bahkan untuk tindakan yang diizinkan, jejak audit mengubah "apa yang baru saja terjadi?" menjadi sebuah pencarian, bukan latihan forensik.
- Tinjau ulang konfigurasi MCP Anda. Melewati izin berlaku untuk setiap tool MCP yang telah Anda tambahkan, dan masing-masing memperluas jangkauan agen yang berjalan tanpa pengawasan.
Kecepatan tidak pernah menjadi masalahnya
Para pengembang tidak mengaktifkan flag ini karena ceroboh. Mereka mengaktifkannya karena alternatifnya adalah tersiksa oleh rentetan permintaan persetujuan, dan peningkatan produktivitasnya nyata. Kesalahannya adalah menerima pilihan biner yang disodorkan flag ini: gesekan penuh atau nol perlindungan.
Kebijakan mematahkan pilihan biner itu. Tentukan batasnya sekali, biarkan agen bergerak dengan kecepatan penuh di dalamnya, dan biarkan aturan deterministik menangkap satu perintah dari sepuluh ribu yang bisa merusak minggu Anda. Agen coding hanya akan semakin otonom ke depannya. Pertanyaan yang layak diajukan bukanlah apakah Anda memercayai modelnya. Melainkan apakah jaring pengaman Anda bergantung pada Anda yang mengawasi terminal.
Ingin melihat pendekatan kebijakan dalam dua menit? pip install controlzero berjalan secara lokal tanpa akun dan tanpa jaringan. Tulis satu aturan deny dan saksikan aturan itu memblokir panggilan yang destruktif. Panduan cepat Control Zero