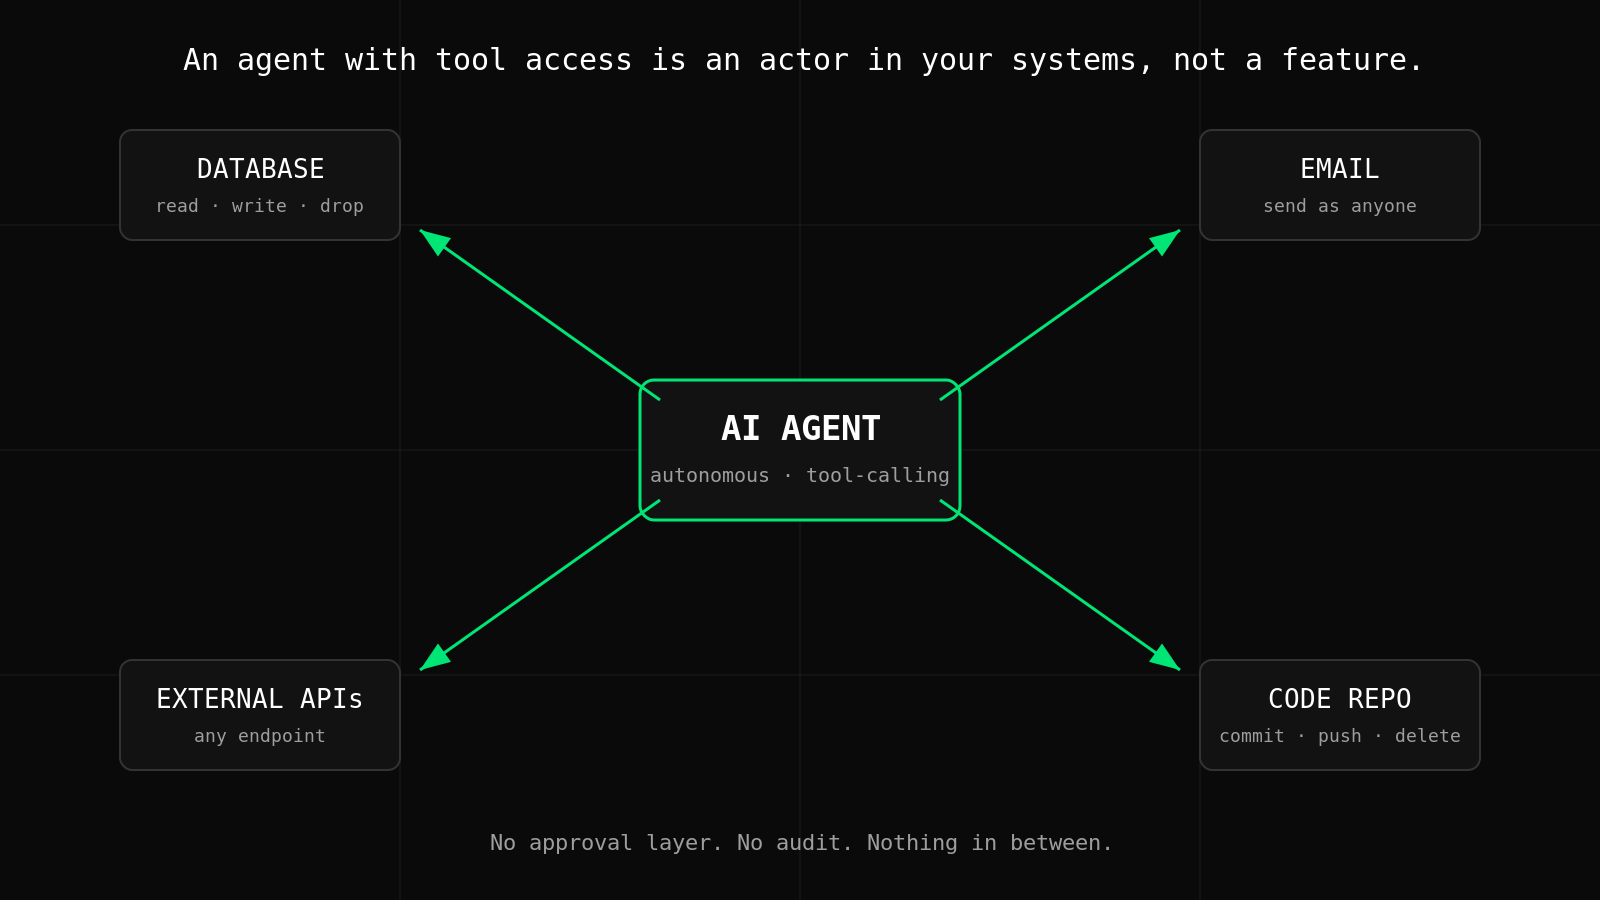
Agen AI bukan lagi sekadar keingintahuan riset. Mereka menulis kode, mengirim email, meng-query database, memanggil API eksternal, dan mengambil keputusan, sering kali tanpa manusia dalam prosesnya. Pergeseran dari tool menjadi aktor otonom itu mengubah segalanya.
Pertanyaan yang mulai disadari perusahaan bukanlah "haruskah kita menggunakan agen AI?" Melainkan "siapa yang mengatur apa yang mereka lakukan?"
Kesenjangan Kendali
Ketika seorang pengembang menulis kode, setiap tindakan disengaja. Ketika agen AI mengeksekusi sebuah tugas, jalur yang ditempuhnya bersifat probabilistik. Prompt yang sama, pada hari yang berbeda, dapat menghasilkan urutan panggilan tool yang berbeda. Itu bukan bug. Itu sifat dasar model bahasa. Namun artinya Anda tidak bisa mengandalkan code review atau analisis statis untuk menangkap setiap risiko.
Perangkat keamanan tradisional dibangun untuk sistem yang deterministik. Firewall, RBAC, pemindai DLP: semuanya mengasumsikan Anda dapat mendaftar input dan output di muka. Agen AI mematahkan asumsi itu.
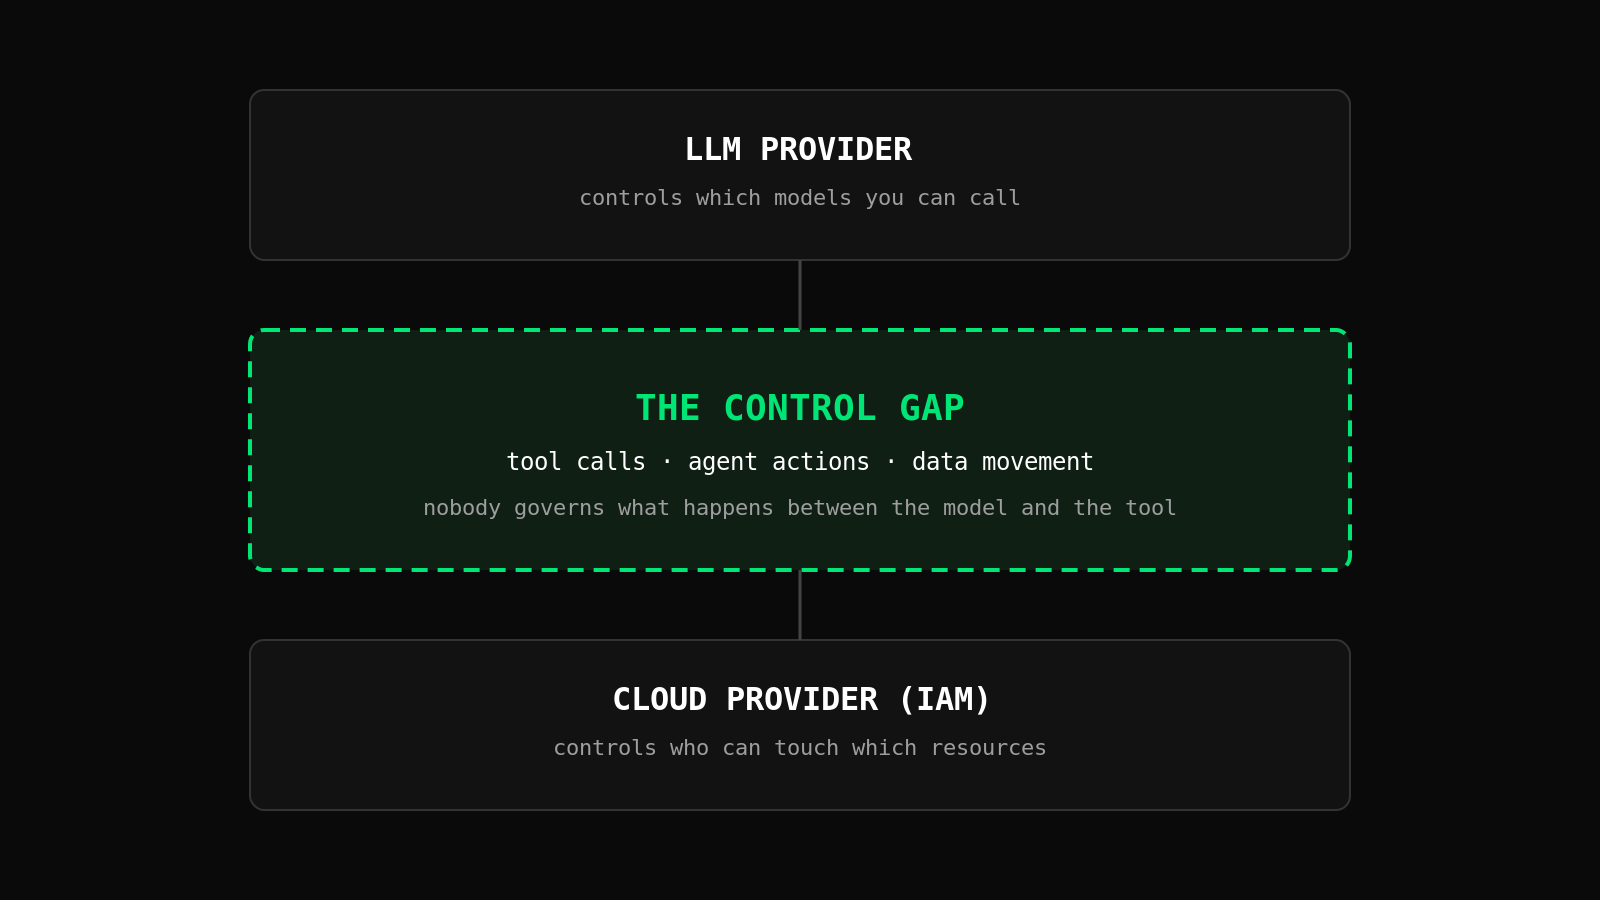
Hasilnya adalah apa yang kami sebut kesenjangan kendali (control gap): ruang antara apa yang mampu dilakukan agen dan apa yang sebenarnya dicegah oleh kebijakan Anda untuk dilakukannya.
Berikut versi konkret dari kesenjangan itu. Penyedia LLM Anda mengendalikan model mana yang dapat Anda panggil. Penyedia cloud Anda mengendalikan siapa yang dapat menyentuh sumber daya mana. Tak satu pun dari keduanya melihat momen di antaranya, saat model memutuskan untuk memanggil sebuah tool dan tool itu dieksekusi. Momen itulah tempat kebocoran data, tindakan tidak sah, dan biaya tak terduga bersemayam.
Seperti Apa Tata Kelola dalam Praktik
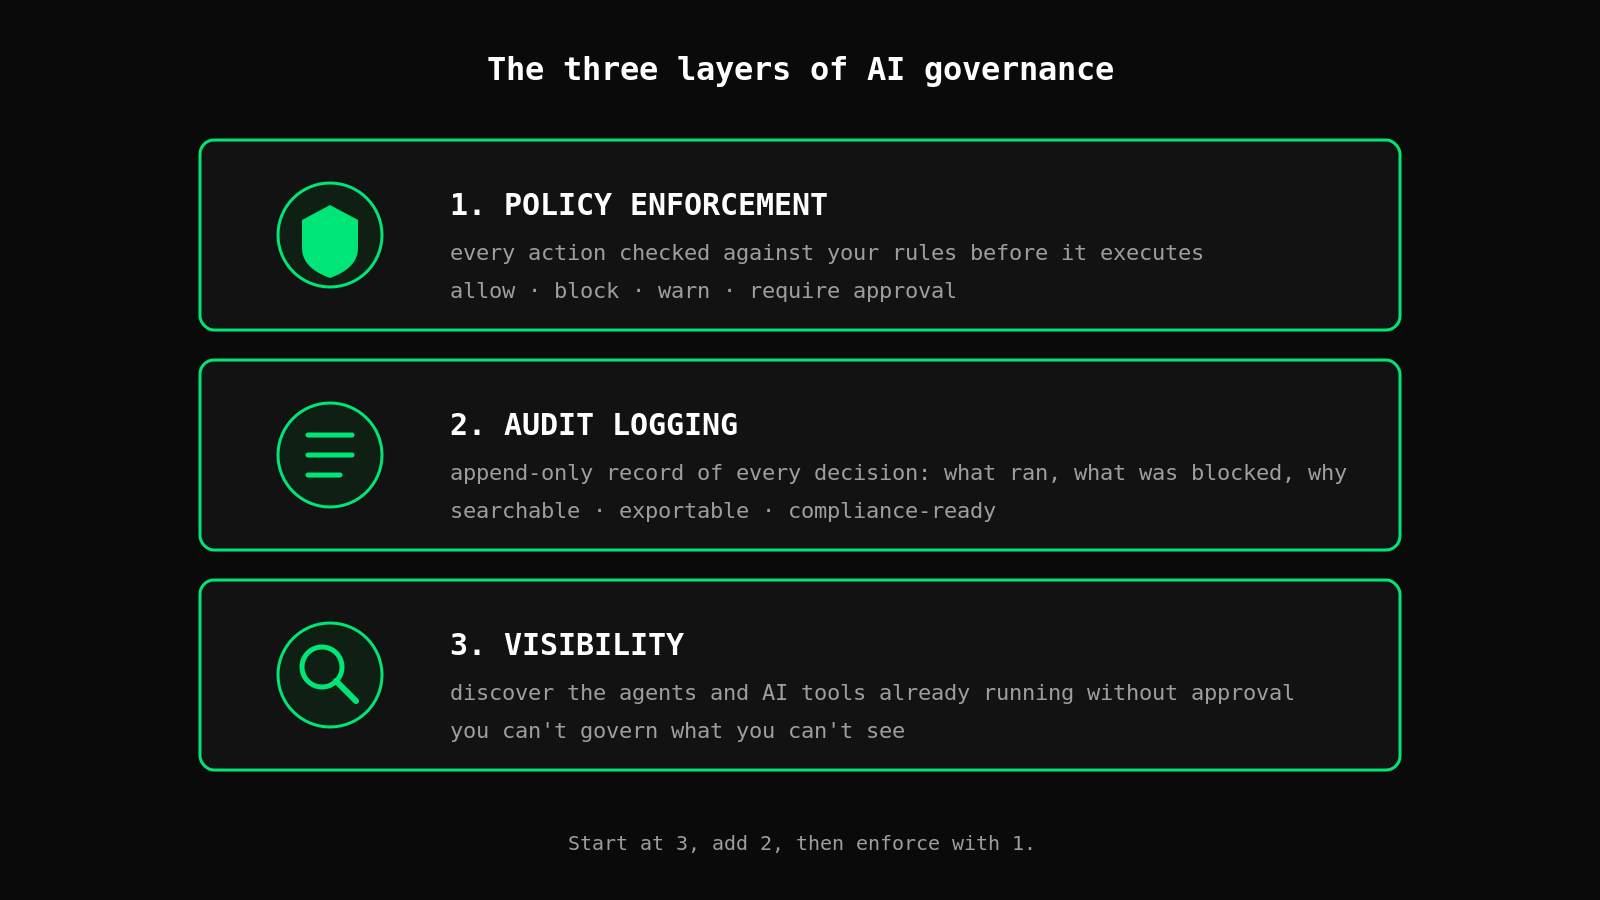
Tata kelola AI yang efektif beroperasi pada tiga lapisan:
1. Penegakan Kebijakan Sebelum agen mengeksekusi panggilan tool atau mengirim prompt, sebuah mesin kebijakan mengevaluasinya terhadap aturan Anda. Blokir permintaan yang cocok dengan pola PII. Batasi laju (rate-limit) panggilan ke model yang mahal. Wajibkan persetujuan manusia untuk tindakan yang tidak dapat dibatalkan. Ini terjadi pada tingkat SDK, tanpa round-trip jaringan dan tanpa latensi tambahan pada happy path.
2. Pencatatan Log Audit Setiap tindakan yang dilakukan agen dicatat dalam log append-only. Bukan hanya input dan output, tetapi juga keputusan kebijakan: apa yang diizinkan, apa yang diblokir, dan mengapa. Ketika tim kepatuhan bertanya "apa yang dilakukan AI kita Selasa lalu?", Anda punya jawabannya.
3. Visibilitas Tata kelola hanya berfungsi jika Anda dapat melihat apa yang terjadi. Shadow AI, yaitu model dan agen yang digunakan karyawan tanpa sepengetahuan IT, adalah masalah nyata di perusahaan dari segala ukuran. Survei industri terbaru menyebutkan jumlah knowledge worker yang menggunakan tool AI tanpa persetujuan mencapai hampir 80 persen. Tool penemuan yang memunculkan agen-agen ini adalah langkah pertama untuk membawa mereka ke dalam model tata kelola.
Biaya dari Tidak Melakukan Apa-apa
Perusahaan yang melewatkan lapisan ini sedang bertaruh. Taruhannya adalah bahwa agen AI mereka tidak akan pernah:
- Membocorkan data sensitif melalui prompt yang dicatat di tempat yang tidak terduga
- Memanggil API yang seharusnya tidak dapat mereka akses
- Mengakumulasi biaya yang melampaui nilai bisnis yang mereka hasilkan
- Melakukan perubahan yang tidak dapat dibatalkan dan memerlukan pemulihan manual
Beberapa taruhan itu menang. Namun seiring penggunaan AI berkembang dari satu tim ke seluruh organisasi, probabilitas terjadinya insiden terus menumpuk. Dan insiden-insiden ini tidak lagi bersifat teoretis. Agen coding telah menghapus direktori home hanya dengan satu perintah yang dihasilkan, dan karyawan menempelkan data sensitif ke tool chat setiap hari. Kami telah menulis keduanya: apa yang sebenarnya dimatikan oleh --dangerously-skip-permissions, dan insiden rm -rf yang nyata.
Mulai dari yang Kecil
Tata kelola tidak harus berarti kerumitan. Prinsip hak akses minimal (least privilege), di mana agen mendapat persis akses yang mereka butuhkan dan tidak lebih, dapat diskalakan dari proyek akhir pekan hingga enterprise yang teregulasi.
Mulailah dengan pencatatan log. Anda tidak dapat menerapkan tata kelola atas apa yang tidak dapat Anda lihat. Setelah Anda memiliki gambaran jelas tentang apa yang dilakukan agen Anda, menambahkan penegakan kebijakan menjadi mudah.
Tim yang berhasil menerapkannya bukanlah mereka yang menunggu sampai ada mandat kepatuhan. Mereka adalah yang memperlakukan tata kelola sebagai infrastruktur sejak hari pertama, sama seperti yang mereka lakukan terhadap autentikasi dan kontrol akses satu dekade lalu.
Tata kelola AI bergerak ke arah yang sama. Satu-satunya pertanyaan adalah apakah Anda membangunnya secara proaktif atau reaktif.
Ingin melihat seperti apa rasanya sebuah kebijakan dalam praktik? pip install controlzero berjalan secara lokal tanpa akun dan tanpa jaringan. Tulis satu aturan allow dan satu aturan deny, lalu saksikan deny itu aktif sebelum tindakannya sempat dieksekusi. Lihat panduan cepat Control Zero.